PR 本記事は広告を含みます。
やめとけと言われる職種は多いですが、そのなかで需要そのものが増えている職種は多くありません。セキュリティは、その数少ない例です。
ただ、やめとけと言われる理由のほうも事実です。夜間対応があり、責任は重く、覚えることは終わりません。
この記事では、よく挙がる5つの疑問に、警察庁が公表している数字と、人材紹介にいたころ見た採用の実態から答えます。
そもそも、この仕事に需要はあるのか
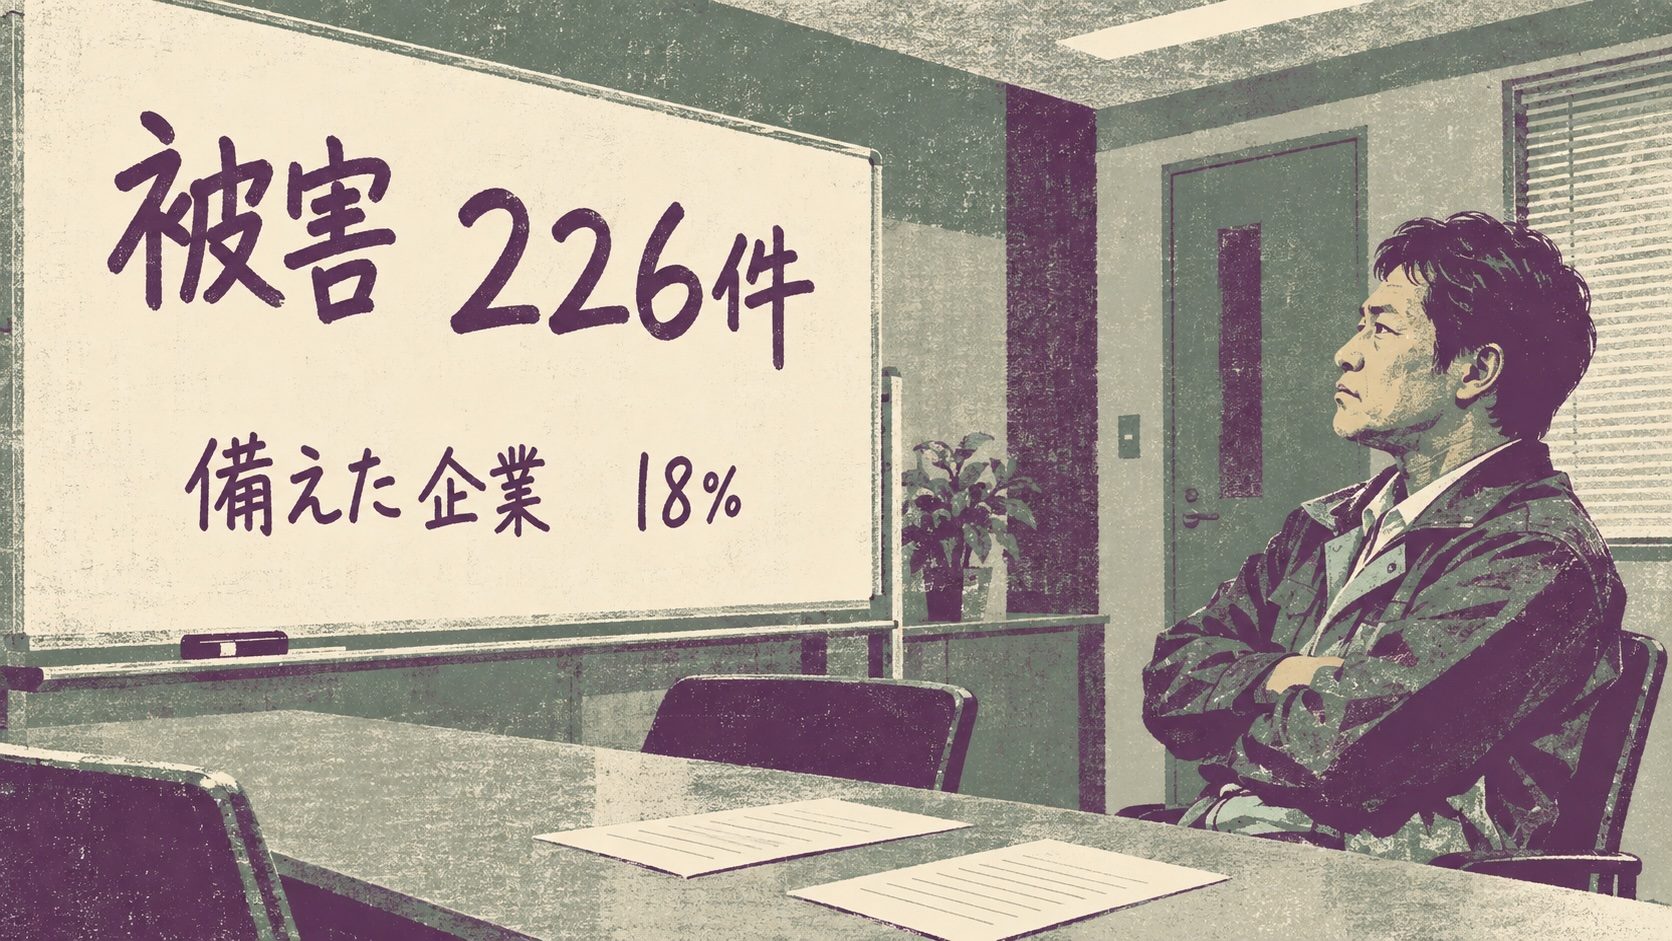
警察庁が毎年、企業から報告されたサイバー被害をまとめています。令和7年の数字です。
警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」より。BCPと復旧費用は被害企業へのアンケート結果。
注目すべきは最後の数字です。実際に被害に遭った企業でさえ、事前に計画を持っていたのは18%でした。
被害は起きている。中小企業まで届いている。それでも8割以上は備えていない。需要が満たされていない状態が、数字として残っています。
もうひとつ、侵入経路の内訳も出ています。VPN機器が6割以上でした。高度な手口ではなく、更新されていない機器や簡易なパスワードが入口になっています。
24時間の監視ばかりの仕事なのか
ここは、入口の職種としてはそのとおりです。
未経験から入る場合、最初に配属されやすいのは監視の現場です。交代制で、深夜帯があります。この部分を隠して勧めることはしません。
ただ、セキュリティの仕事は監視だけではありません。警察庁の資料に、企業がやるべきこととして挙がっているのは、ソフトウェアの更新、パスワードの管理、アクセス権限の設定、ログの取得、そして攻撃を想定した訓練です。
これらは監視室の外側の仕事です。備えている企業が18%しかないということは、この外側の仕事がほとんど手つかずで残っているということでもあります。
職種の中の階層については、インフラエンジニアはやめとけの正体で、入口の1段目と、その上で何が変わるかを整理しました。構造はセキュリティも同じです。
事故が起きたら、責任を取らされるのか
この不安が、いちばん重いところだと思います。
数字で見ると、被害の規模は確かに大きい。復旧に1,000万円以上かかった組織が5割を超え、1か月未満で復旧できた組織は5割強にとどまっています。半数近くが、1か月以上止まっているということです。
同上。令和7年にランサムウェア被害に遭った企業・団体へのアンケート結果。
ただし、これは組織が負う損害であって、担当者個人が負担するものではありません。
人材紹介にいたころ、セキュリティ担当者の求人を扱いました。企業側が求めていたのは、事故を絶対に起こさない人ではなく、起きたときに手順どおり動ける人でした。警察庁の資料も、完全に防ぐことは困難だという前提に立って、初動と体制の話をしています。
未経験から入れるのか
直接セキュリティ職に入るのは、正直に言って簡単ではありません。守る対象を知らないと、守り方が分からないからです。
現実的な順番は、ネットワークかサーバーの運用を先に経験することです。侵入経路の6割がVPN機器だという事実が、そのまま必要な知識を示しています。ネットワーク機器の設定と管理が分かる人が、そのまま守る側に移れます。
この順番については、未経験からインフラ・ネットワークエンジニアへにまとめました。資格の位置づけはCCNAは無駄な資格かで、企業の評価順位から確かめています。
ネットワークやサーバーの運用から入るという順番は分かっても、その求人がセキュリティに繋がる現場なのかは、求人票を見ても書いてありません。同じ「インフラ運用」でも、機器の監視だけで終わる現場と、設定変更まで任せる現場があります。ユニゾンキャリアはIT・Web業界に特化した未経験者向けの転職エージェントです。扱う求人がIT・Webの未経験入社に絞られているので、その会社で実際にどこまで任されているのかを、応募する前に聞けます。順番を間違えると、数年かけて回り道になる。だから入口の段階で確かめておく意味があります。
対象は20代・高卒以上で、東京・埼玉・神奈川での就職を希望する方です(現在の居住地は問いません)。
\ 相談は無料・オンラインOK /
この先も、仕事は残るのか
警察庁の資料に、気になる記述があります。RaaSという仕組みが広がっていて、高度な技術的専門知識を持たない者でも攻撃を実行できるようになったという指摘です。
攻撃する側の裾野が広がっている。つまり、攻撃の総量は減りません。
加えて、被害の中心が中小企業に移っています。約6割です。大企業だけが対象だった時期は終わっていて、守る対象の数そのものが増えました。
AIによって仕事が減る側かどうかについては、AIで仕事がなくなるの根拠のほうで、代替可能性が高い職種の条件を整理しています。判断が定型化できる作業ほど置き換わりますが、攻撃側も変化し続ける領域は、その条件から外れます。
よくある質問
セキュリティエンジニアはやめとけと言われるのはなぜですか?
入口の職種が24時間交代制の監視になりやすいこと、事故が起きたときの損害が大きいこと、覚えることが多いことが主な理由です。ただし警察庁の令和7年の統計では、ランサムウェア被害が226件報告され、被害企業の約6割が中小企業、サイバー攻撃を想定したBCPを策定していた組織は約18%にとどまります。需要が満たされていない状態が数字として残っています。
セキュリティの事故が起きたら個人が責任を取らされますか?
復旧に1,000万円以上を要した組織は5割を超え、1か月未満で復旧できたのは5割強にとどまりますが、これは組織が負う損害であり担当者個人が負担するものではありません。企業が求めているのは事故を絶対に起こさない人ではなく、起きたときに手順どおり動ける人です。
未経験からセキュリティエンジニアになれますか?
直接入るのは簡単ではありません。守る対象を知らないと守り方が分からないためです。現実的にはネットワークかサーバーの運用を先に経験する順番になります。警察庁の統計ではランサムウェアの侵入経路の6割以上がVPN機器であり、ネットワーク機器の設定と管理が分かる人がそのまま守る側に移れます。
セキュリティに直接入るより、ネットワークやサーバーの運用を経由するほうが現実的です。ただ、未経験のうちはその順番自体が見えにくい部分です。Winスクールは全国に教室があり、学歴や年齢の制限がありません。無料の体験・説明会で、セキュリティの方向を目指すなら何から触るべきか、いまの経験から見てどこが入口かを直接聞けます。受講を決める必要はありません。今の会社にいながら、順番だけ確かめておく使い方ができます。
\ 体験・説明会は無料です /

※ 数値は警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」に基づきます。ランサムウェア被害報告件数は警察庁に報告された件数であり、報告されていない被害は含まれません。復旧費用・復旧期間・BCPの策定状況は、被害に遭った企業・団体へのアンケート結果です。採用の実態に関する記述は、筆者がIT・エンジニア領域の人材紹介に在籍していた際に見た求人要件に基づく整理で、企業により異なります。
参考出典:警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」特集Ⅱ ランサムウェアをめぐる脅威の情勢と警察の取組。
コメント